J’analyse des flux réseau et des artefacts numériques, et je documente des résultats vérifiables. Mon expérience en Data Engineering y ajoute l’exigence de données fiables et traçables.
Disponible immédiatement · CDI ou CDD · Angers, mobilité France entière
Ouvert aux opportunités en Conseil Cybersécurité, GRC, CSIRT, ainsi qu’aux projets doctoraux (Ph.D.) en laboratoire ou entreprise.
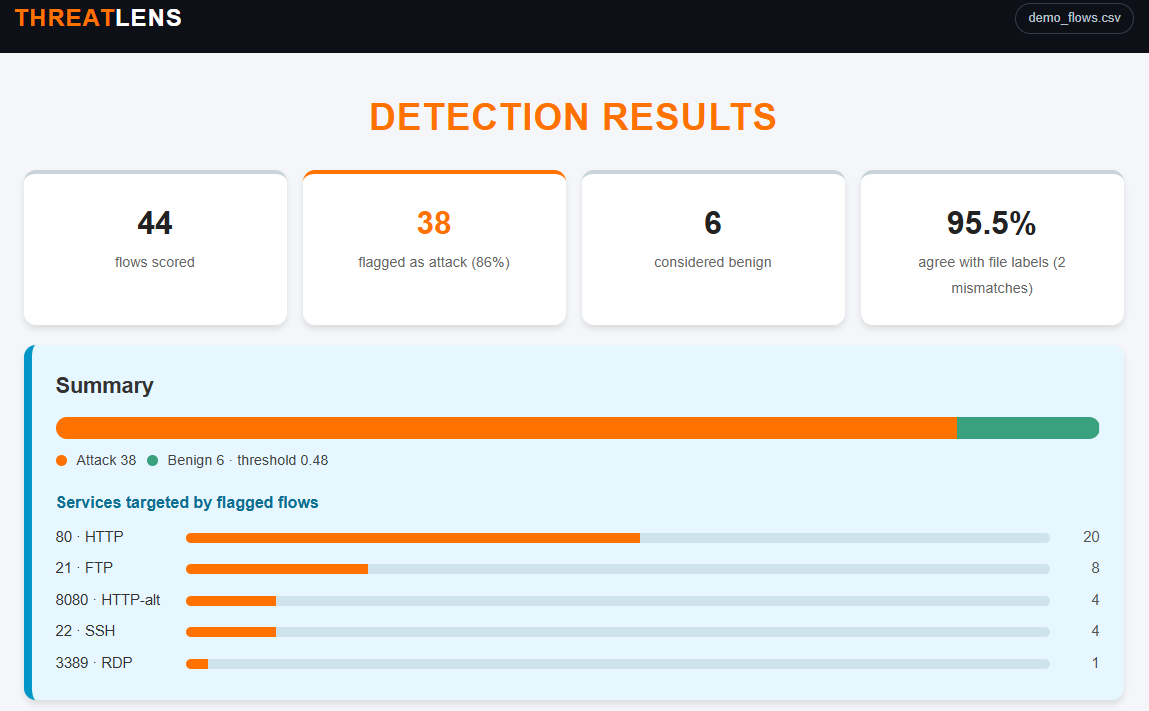
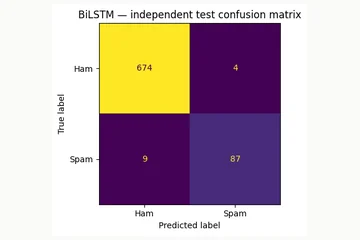
91,6 %d’attaques détectées16,7 % des flux bénins signalés à tort · seuil 0,48
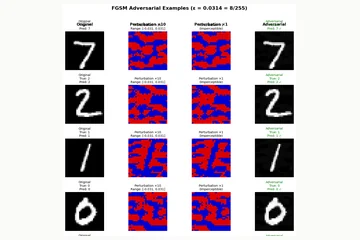
1,29 %de succès des attaques FGSMcontre 2,07 % avant durcissement · D04
16,43/20moyenne du MSc1er aux semestres 2 à 4
Investigations
Chaque projet, instruit comme un dossier : la question, les pièces examinées, le constat. Projets académiques menés en laboratoire autorisé, seul ou en équipe, et une expérience en production.
Points clés documentés, avec renvoi aux dossiers et aux enseignements.
01Investigation numérique démontrée sur disque, mémoire et réseau.Preuves documentées · D01
02Détection sur flux réseau mesurée, faux positifs compris.Mesures et comparaison · D02, D05
03Atout différenciant : des pipelines de données fiables, éprouvés en production.Expérience en production · D06
04Fondements de gouvernance et d’analyse de risques étudiés pendant le MSc.Fondements étudiés · EBIOS RM, ISO/IEC 27001
Matrice compétences × dossiers
● compétence mobilisée dans le dossier.
Compétence
D01
D02
D03
D04
D05
D06
Investigation disque et mémoire
●
Analyse réseau
●
●
●
Détection et réglage des seuils
●
●
Compréhension des mouvements latéraux
●
Sécurité des modèles d’IA
●
Fiabilité et traçabilité des données
●
●
Méthode
Une démarche adaptée à chaque projet : collecter les éléments utiles, les examiner, tester les hypothèses et restituer les résultats. Pour le DFIR, elle s’inspire notamment du NIST SP 800-86.
01
Collecter
Acquérir les données sans les altérer et en garder la trace.
02
Examiner
Extraire ce qui compte : processus, journaux, flux, artefacts.
03
Analyser
Corréler les sources et tester les hypothèses, seuils compris.
04
Rapporter
Écrire un constat clair, daté et vérifiable par un tiers.
La qualité d’une analyse de sécurité dépend d’abord des données qui l’alimentent : collecte fiable, contrôles et traçabilité. Chez HortiTrace, j’ai appliqué ces principes à des traitements PostgreSQL en production ; dans mes projets cyber, ils guident l’examen des traces et l’interprétation des résultats.
Compétences, outils et référentiels
Un socle issu des projets documentés et des enseignements du MSc, avec le contexte d’apprentissage indiqué pour chaque domaine.
Détection & SOC Projet · formation
Analyse de flux réseau, détection d’intrusions, mesure des faux positifs (ThreatLens) ; collecte et analyse de journaux, fondamentaux SIEM/SOC et outils Wazuh/OSSIM étudiés en formation.
Investigation & DFIR Études de cas · laboratoires
Artefacts disque, mémoire et réseau ; analyse PCAP et reconstruction chronologique ; Autopsy, FTK Imager, Volatility, Wireshark, HxD.
Réseaux & sécurité offensive Laboratoires · cours
TCP/IP, routage, commutation, segmentation, SSH ; Nmap, Ligolo-ng et Linux (Kali, Ubuntu, Debian) ; méthodologie de pentesting et module « Certified Ethical Hacker » (CEH) suivi à l’ESAIP.
GRC & gestion des incidents Enseignements
Gestion des risques et des crises cyber, gouvernance des SI, protection des données et Privacy by Design ; principes de réponse aux incidents.
Systèmes, cloud & cryptologie Laboratoires · cours
Windows/Linux, fondamentaux Active Directory (identités, comptes et droits d’accès), Microsoft Azure (cours AZ-900), notions de cryptologie et sécurité des données ; Docker.
Security Analytics & scripting Projets · production Data
Python, pandas, scikit-learn, PyTorch, Keras, SQL/PostgreSQL, Git ; ML appliqué à la détection et évaluation adversariale.
Référentiels techniques Projets · fondements
NIST SP 800-86 pour l’investigation numérique ; MITRE ATT&CK (connaissances fondamentales) ; EBIOS RM, ISO/IEC 27001 et RGPD.
Parcours
Expérience
11/2025 – 05/2026
Data Engineer, stage de fin d’études · HortiTrace SAS, France
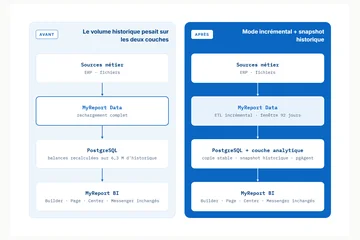
Optimisation d’une chaîne ETL PostgreSQL en production : chargement incrémental et couche de reporting préagrégée, puis validation par 7 tests de non-régression supervisés, sans écart constaté dans le périmètre vérifié. Dossier D06
Conception d’un prototype BI sur données de démonstration : modèle SQL Server de 9 tables, préparation Power Query, plus de 20 mesures DAX et 4 pages Power BI.
10/2020 – 08/2022
Consultant en systèmes d’information · HPS International Consulting, Cameroun
Contrôles de sécurité des données, sauvegardes et application des correctifs ; analyse des besoins métier, intégration de solutions SI (ERP, applications métier), suivi de projets IT et accompagnement des utilisateurs.
11/2019 – 10/2020
Analyste applications SI · Will & Brothers Consulting, Cameroun
Optimisation d’une API TensorFlow de détection de véhicules (précision portée de 73 % à 88 %) et intégration de tableaux de bord de suivi des stocks.
Formation
02/2024 – 10/2026
MSc Cybersecurity & Data Science (Bac+5) · ESAIP, école d’ingénieurs